Für Betreiber kritischer Infrastruktur
NIS2 verlangt, dass Sie wissen, wer Zugang zu Ihren sensiblen Bereichen hat.
Die NIS2-Richtlinie und das KRITIS-Dachgesetz machen den Schutz kritischer Infrastruktur verbindlich — auch physisch. Betreiber müssen jederzeit nachvollziehen können, wer Zugang zu sensiblen Zonen hat; Besuchermanagement gehört ausdrücklich dazu. Bei Verstoß drohen hohe Bußgelder und die persönliche Haftung der Leitung. visitvia belegt genau diesen Baustein.
NIS2 · KRITIS-Dachgesetz
Was für den physischen Schutz verlangt wird
NIS2 verlangt Risikomanagement-Maßnahmen, die auch die physische Sicherheit umfassen; das KRITIS-Dachgesetz regelt den Schutz sensibler Bereiche verbindlich. Am Empfang und an der Zone laufen sie zusammen.
Zutritt zu sensiblen Zonen
Physischer Schutz
Serverräume, Leitwarten, sensible Bereiche: Wer hineinkommt, muss geregelt und erfasst sein — nicht nach Gefühl.
Nachvollziehbar, wer da war
Nachweis
Betreiber müssen jederzeit belegen können, wer Zugang hatte. Ein Protokoll, das sich nicht ändern lässt, ist dafür die Grundlage.
Besuchermanagement
Ausdrücklich genannt
Besucher und Externe geregelt anmelden, verpflichten und dokumentieren — als Teil der physischen Sicherheitsmaßnahmen.
Bußgeld und Haftung
Bei Verstoß
Rund 29.500 Unternehmen sind vom NIS2-Umsetzungsgesetz betroffen. Bei Verstoß drohen hohe Bußgelder — und die Leitung haftet persönlich.
Diese Einordnung ist eine Orientierung, kein Prüfergebnis: Ob und wie Sie betroffen sind, entscheiden Ihre Rechts- und Sicherheitsverantwortlichen. visitvia liefert die Belege für einen Baustein.
Diesen Ausschnitt können Sie ab morgen belegen.
Ein eigener Bereich steht in wenigen Minuten — ohne Zahlungsdaten, ohne kostenpflichtigen Vertrag.
Das belegt visitvia dafür
Aus der Frage, wer Zugang hatte, wird ein belastbarer Beleg
Was heute niemand lückenlos beantworten kann, schreibt die Anwendung mit — nachvollziehbar und unveränderlich.
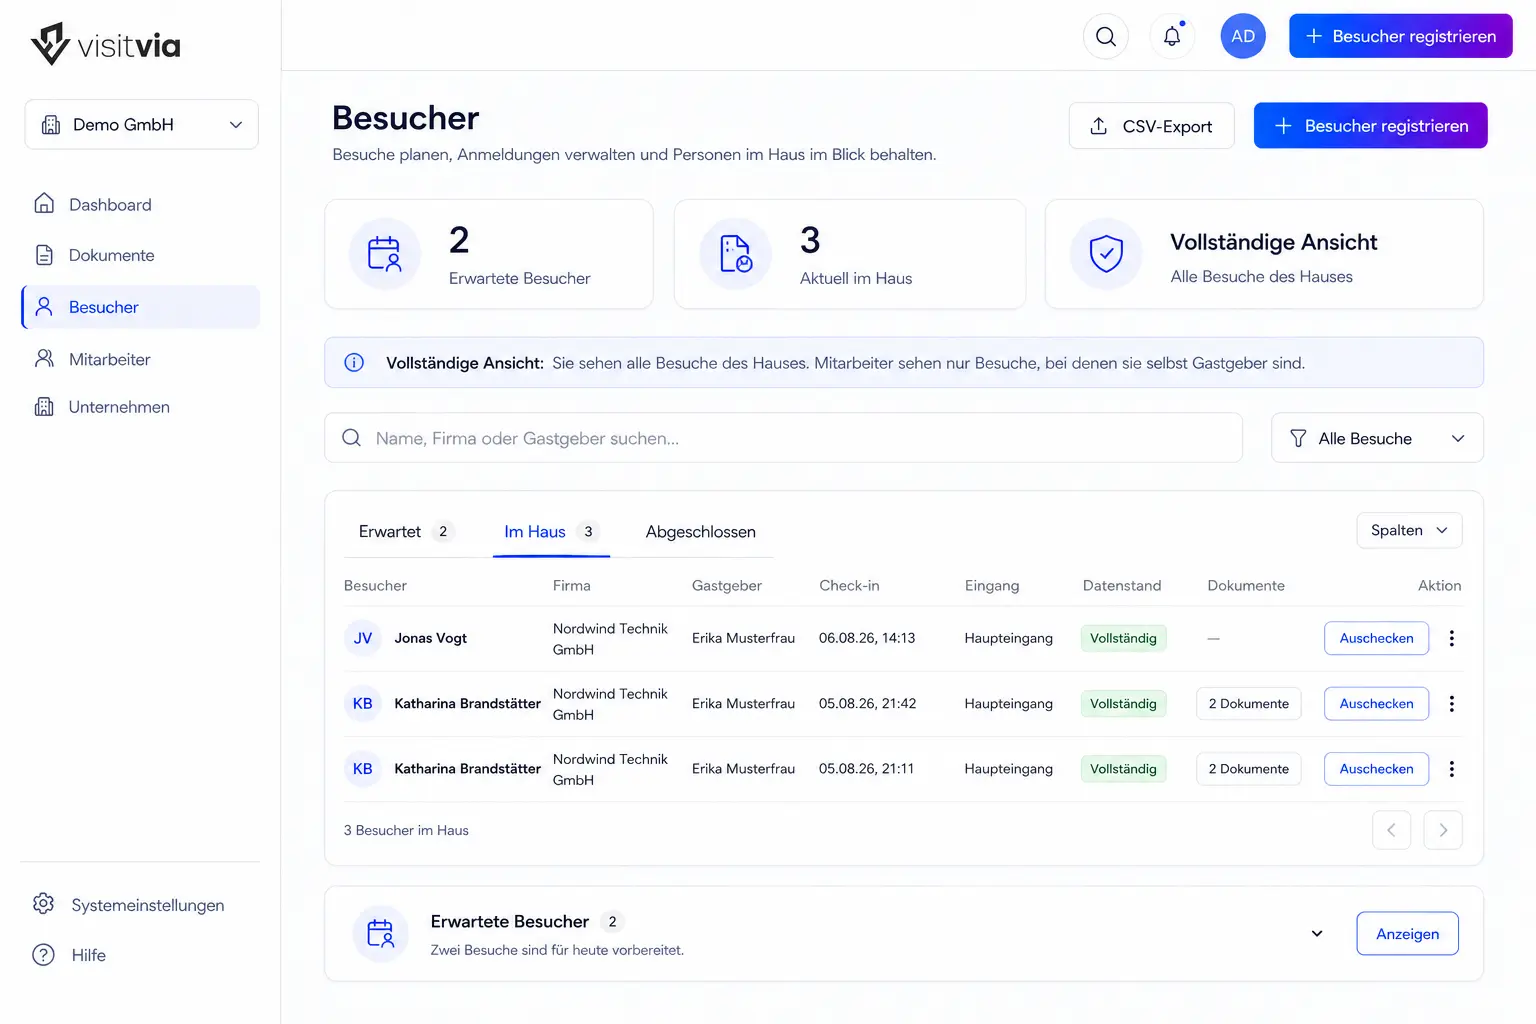
Besucher und Externe melden sich am Terminal an; wer nicht angemeldet ist, steht als solcher in der Liste.
Die Verpflichtung zur Geheimhaltung und die Sicherheitsunterweisung werden unterschrieben — zum signierten PDF, in der Fassung, die galt.
Das Protokoll zeigt, wer wann bei welchem Gastgeber da war — durchsuchbar nach Tag und Uhrzeit, mit Ankunft und Abmeldung.
Nachträglich ändern kann das niemand: Jeder Eintrag ist mit dem vorherigen fest verkettet — genau die Nachvollziehbarkeit, die verlangt wird.
Ihre Daten liegen in einem Rechenzentrum in der EU (Frankreich), in einer eigenen Datenbank je Kunde — ohne Drittlandtransfer.
Häufige Fragen
Was Informationssicherheits- und KRITIS-Verantwortliche zuerst fragen
Macht visitvia uns NIS2-konform?
Nein — NIS2 umfasst weit mehr als den Empfang: das ganze Risikomanagement, Meldewege, technische Absicherung. visitvia deckt einen Baustein ab: den dokumentierten, nachvollziehbaren Zutritt von Besuchern und Externen zu Ihren Bereichen. Die Unterlagen dazu bekommen Sie auf Anfrage.
Ersetzt visitvia die Zutrittskontrolle zu unseren Serverräumen?
Nein. Die elektronische Zutrittskontrolle und die Alarmierung an den sensiblen Zonen bleiben Ihre. visitvia ist die Anmeldung, die Verpflichtung und das Protokoll am Empfang — es belegt, wer sich angemeldet und was unterschrieben hat, nicht die Türtechnik.
Wie visitvia Manipulationssicherheit, Mandantentrennung und Löschfristen technisch herstellt, steht auf der Seite Sicherheit — geschrieben für Ihren Informationssicherheits- und Datenschutzbeauftragten.
Zeigen Sie es Ihrem ISB, bevor die Aufsicht fragt.
Nachweisbarer Zutritt, Verpflichtung und Protokoll zum Anklicken — kostenlos, ohne Kreditkartendaten.